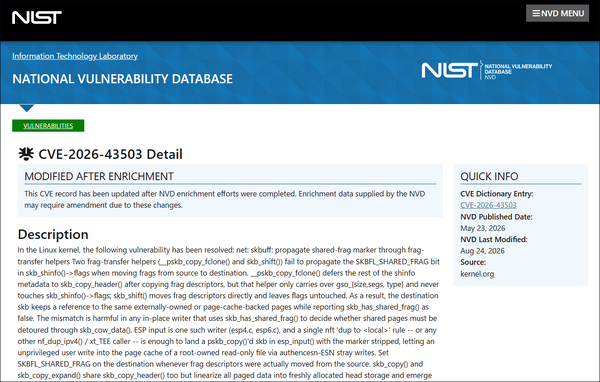
Linuxカーネルにおける重大な脆弱性の発見
Linuxカーネルのネットワーク機能において、管理者権限の奪取を可能にする「DirtyClone(CVE-2026-43503)」などの深刻な脆弱性が報告されています。また、IPv4パケット処理の不備に起因する「PwnEscape(CVE-2026-99999)」も確認されており、こちらはゲストVMからホストのメモリ読み取りやコード実行が可能になる極めて高いリスクを持っています。CVSSスコアも非常に高く、システムの根幹に関わる重大な脅威として、世界的に注目を集めており、悪用される可能性が懸念されています。
さくらインターネットによる新規受付の一時停止
これらの脆弱性の影響を受け、さくらインターネットは10月16日に影響調査の発表を行いました。これに伴い、さくらのレンタルサーバおよびマネージドサーバの新規申し込み受付を一時的に停止しています。今回の脆弱性はLinuxカーネル自体の問題であるため、さくらインターネットに限らず、他のVPS事業者やレンタルサーバ提供各社も同様の影響を受ける可能性があると指摘されています。なお、既存のサービスについては、パッチ適用が進む中で通常稼働を続けています。
まとめ
Linuxカーネルに、管理者権限の奪取やVM脱出を招く深刻な脆弱性が複数発見されました。さくらインターネットは影響調査のため、レンタルサーバ等の新規受付を一時停止しています。本件はLinuxカーネル自体の問題であるため、他のVPS事業者も影響を受ける可能性があります。利用者は、使用中のディストリビューションの情報を確認し、カーネルのアップデートを速やかに行うなど、最新のセキュリティ更新プログラムを適用して、適切な対策を講じることが強く求められます。
ネットの反応